خزانات النفط الأميركية في مرمى الهجمات السيبرانية
خزانات النفط الأميركية تتعرض لتهديدات سيبرانية متصاعدة، مع استخدام جهات إيرانية لمنصة ديب سيك الصينية لاستطلاع أنظمة التحكم في شركات الطاقة، وسط مخاوف من تعطيل الإمدادات.
 سكرتير التحرير
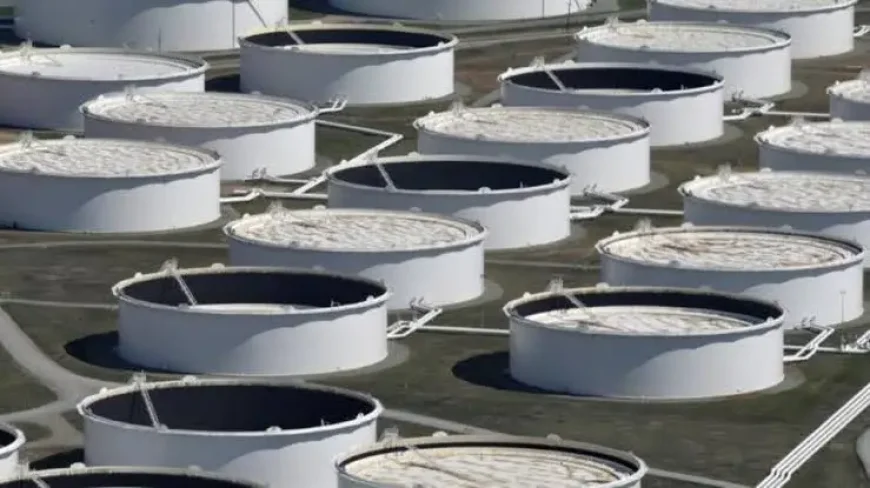
خزانات النفط الأميركية أصبحت في مرمى الهجمات السيبرانية بعدما كشفت مذكرة استخباراتية أميركية أن جهات إلكترونية إيرانية استخدمت منصة الذكاء الاصطناعي الصيني ديب سيك للبحث عن سعات خزانات نفط داخل الولايات المتحدة، في عملية استطلاع تستهدف أنظمة التحكم الصناعية التابعة لشركة طاقة أميركية تدير آبارًا نفطية.
الأرقام الرئيسية: 82 قتيلًا في حادث منجم منفصل | أكثر من 30 نظام مياه مستهدف في ولاية مينيسوتا | 12 ولاية أبلغت عن هجمات على مرافق المياه | 900+ نظام خزانات وقود مكشوف على الإنترنت | 10 ملايين دولار مكافأة لرأس قائد سيبراني إيراني.
خزانات النفط الأميركية: سيناريوهات الاختراق
وحذرت النشرة الصادرة عن وزارة الأمن الداخلي الأميركية من أن اختراق أجهزة القياس الآلية المثبتة على خزانات النفط قد يمكن المهاجمين من إطلاق إنذارات كاذبة، أو تعطيل التنبيهات التي تشير إلى امتلاء الخزان أو فراغه. وأضافت أن المهاجم قد يتمكن أيضًا من إيقاف المضخات والتسبب في تعطيل الإمدادات، أو تغيير قراءات درجات الحرارة، بما يمنع إطلاق تحذيرات عند ارتفاع حرارة محتويات الخزانات.
وأشارت النشرة إلى أن اختراق عدد كبير من أجهزة القياس في منطقة واحدة قد يسمح بتغيير البيانات لتظهر الخزانات شبه فارغة، مما يؤدي إلى إرسال صهاريج وقود من دون حاجة، أو إظهارها ممتلئة رغم قرب نفادها، بما قد يتسبب في انقطاع الإمدادات عن محطات الوقود. وصنفت وزارة الأمن الداخلي المعلومات الواردة في النشرة بأنها موثوقة وقابلة للتنفيذ، لكنها شددت على أنها لا تمثل تقييمًا استخباريًا نهائيًا.
أنظمة القياس الآلية: نقاط ضعف معروفة
وتُظهر تقارير أمنية أن أنظمة القياس الآلية المثبتة على خزانات الوقود في محطات البنزين الأميركية تمثل نقطة ضعف متكررة، إذ تعتمد العديد منها على اتصالات إنترنت غير محمية بكلمات مرور قوية. وتعد هذه الأنظمة مسؤولة عن مراقبة مستويات الوقود والكشف عن التسريبات في الوقت الفعلي، وإذا تعرضت للاختراق، فقد تفشل في الكشف عن التسريبات أو العلامات غير الطبيعية.
وفي يونيو الماضي، أصدرت وكالة الأمن السيبراني وأمن البنية التحتية بالتعاون مع مكتب التحقيقات الفيدرالي ووكالة حماية البيئة ووزارة الطاقة نشرة مشتركة تحذر من أن جهات خبيثة تستهدف بنشاط أنظمة القياس الآلية المكشوفة على الإنترنت في قطاعات الطاقة والنقل والمواد الكيميائية والغذاء. وأوضحت النشرة أن المهاجمين يستغلون ضعف الضوابط الأمنية، بما في ذلك بيانات الاعتماد الافتراضية وواجهات الإدارة المتصلة بالإنترنت ونقاط ضعف المصادقة وإعدادات الوصول عن بعد السيئة.
الأمن السيبراني: تدابير الحماية المطلوبة
وتشمل التدابير التي توصي بها وكالات الأمن السيبراني الأميركية إزالة وحدات التحكم المنطقية القابلة للبرمجة من الاتصال المباشر بالإنترنت عبر بوابات آمنة وجدران حماية، وفرض مصادقة متعددة العوامل، ومراجعة سجلات النظام بحثًا عن أي نشاط مشبوه، خاصة على المنافذ المرتبطة بأجهزة التكنولوجيا التشغيلية، بما فيها المنافذ الشائعة في هذه الأنظمة.
ويشير خبراء إلى أن المشكلة الجوهرية تكمن في أن العديد من الأجهزة الصناعية صُممت للموثوقية والعمر التشغيلي الطويل وليس للأمن السيبراني، وأن ربط التكنولوجيا التشغيلية بالشبكات المؤسسية ومنصات الإدارة عن بعد يعرض الأنظمة القديمة لتقنيات هجوم حديثة دون حمايات مكافئة. وتتفاقم هذه المخاطر مع تصاعد التوترات الجيوسياسية، إذ باتت الجهات الفاعلة المرتبطة بالدول تركز بشكل متزايد على البيئات الصناعية لتنفيذ عمليات قادرة على إحداث تعطيل واقعي.
المصدر: يلا نيوز نت